નેધરલેન્ડ્સમાં ડેટા સુરક્ષા જનરલ ડેટા પ્રોટેક્શન રેગ્યુલેશન દ્વારા સંચાલિત થાય છે, જે સીધી રીતે લાગુ પડે છે, અને ડચ GDPR અમલીકરણ અધિનિયમ દ્વારા, જે નિયમન દ્વારા સભ્ય રાજ્યોને આપવામાં આવેલા વિકલ્પોને પૂર્ણ કરે છે. દેખરેખ ડચ ડેટા પ્રોટેક્શન ઓથોરિટી દ્વારા કરવામાં આવે છે.
બધું બે પ્રશ્નો પર આધાર રાખે છે. પ્રથમ, શું કોઈ કાયદેસર આધાર છે? કલમ 6 છની યાદી આપે છે, અને સંમતિ તેમાંથી માત્ર એક છે. મોટાભાગના રોજગાર અને વાણિજ્યિક પ્રક્રિયા માટે યોગ્ય આધાર કરારનું પાલન, કાનૂની જવાબદારી અથવા કાયદેસર હિતો સાથે પાલન છે, અને જ્યાં સંમતિ મુક્તપણે આપી શકાતી નથી ત્યાં પસંદગી કરવી - જેમ કે સામાન્ય રીતે નોકરીદાતા અને કર્મચારી વચ્ચે થાય છે - તે પ્રક્રિયાને ગેરકાયદેસર બનાવે છે. બીજું, શું પ્રક્રિયા કલમ 5 માં સિદ્ધાંતો સાથે સુસંગત છે: કાયદેસરતા, ન્યાયીતા અને પારદર્શિતા, હેતુ મર્યાદા, ડેટા ન્યૂનતમકરણ, ચોકસાઈ, સંગ્રહ મર્યાદા, અખંડિતતા અને ગુપ્તતા અને જવાબદારી. ડેટાની વિશેષ શ્રેણીઓ, જેમાં આરોગ્ય ડેટાનો સમાવેશ થાય છે, ફક્ત કલમ 9 અને અમલીકરણ કાયદામાં વધારાના આધારો પર જ પ્રક્રિયા કરી શકાય છે.
વ્યક્તિઓ પાસે અમલમાં મૂકી શકાય તેવા અધિકારો છે - ઍક્સેસ, સુધારણા, ભૂંસી નાખવા, પ્રતિબંધ, પોર્ટેબિલિટી અને વાંધા - જેનો સૈદ્ધાંતિક રીતે એક મહિનાની અંદર જવાબ આપવો આવશ્યક છે. વ્યક્તિગત ડેટા ભંગનો ભોગ બનેલી સંસ્થાએ 72 કલાકની અંદર ડેટા પ્રોટેક્શન ઓથોરિટીને જાણ કરવી જોઈએ જ્યાં ઉલ્લંઘન વ્યક્તિઓ માટે જોખમમાં પરિણમી શકે છે, અને જ્યાં જોખમ વધારે હોય ત્યાં તે વ્યક્તિઓને પણ જાણ કરવી જોઈએ. દંડ વીસ મિલિયન યુરો અથવા વિશ્વભરમાં વાર્ષિક ટર્નઓવરના ચાર ટકા સુધી ચાલે છે, જે પણ વધારે હોય.
આ લેખ આ દરેક જવાબદારીઓને વારાફરતી સમજાવે છે અને નેધરલેન્ડ્સમાં સ્થાપિત સંસ્થાને તેના પ્રોસેસિંગ રજિસ્ટરથી લઈને પ્રોસેસર્સ સાથેના કરારો સુધી, શું હોવું જોઈએ તે નિર્ધારિત કરે છે.
સામાન્ય ડેટા સુરક્ષા કાયદો અને તેનો હેતુ શું છે?
જનરલ ડેટા પ્રોટેક્શન કાયદો એક વ્યાપક કાનૂની માળખું રજૂ કરે છે જે વ્યક્તિગત માહિતીને સુરક્ષિત રાખવા અને સંસ્થાઓ વ્યક્તિગત ડેટા કેવી રીતે એકત્રિત કરે છે, પ્રક્રિયા કરે છે, સંગ્રહ કરે છે અને તેનું સંચાલન કરે છે તેનું નિયમન કરે છે. નેધરલેન્ડ્સમાં, આ માળખું મુખ્યત્વે જનરલ ડેટા પ્રોટેક્શન રેગ્યુલેશન (GDPR) દ્વારા સંચાલિત થાય છે , જે વિવિધ ક્ષેત્રોમાં ડેટા સુરક્ષા અને ગોપનીયતા માટે મહત્વપૂર્ણ ધોરણો સ્થાપિત કરે છે.
ડેટા સુરક્ષાના મુખ્ય સિદ્ધાંતો
સામાન્ય ડેટા સુરક્ષા કાયદાનો મૂળભૂત ઉદ્દેશ્ય વ્યક્તિઓને તેમની વ્યક્તિગત માહિતી પર વધુ નિયંત્રણ પૂરું પાડવાનો છે, સાથે સાથે આવા ડેટાનું સંચાલન કરતી સંસ્થાઓ પર કડક જવાબદારીઓ લાદવાનો છે. આ સિદ્ધાંતો ખાતરી કરે છે કે વ્યક્તિગત ડેટા પારદર્શક, સુરક્ષિત અને નૈતિક રીતે પ્રક્રિયા કરવામાં આવે છે.
નીચેનું કોષ્ટક આ લેખમાં ચર્ચા કરાયેલા સામાન્ય ડેટા સુરક્ષા કાયદાના મુખ્ય સિદ્ધાંતોનો સારાંશ આપે છે, જે દરેક સિદ્ધાંત માટે સંક્ષિપ્ત વ્યાખ્યાઓ પ્રદાન કરે છે.
| સિદ્ધાંત | વ્યાખ્યા |
|---|---|
| કાયદેસરતા | કાયદેસર અને ન્યાયી માધ્યમથી ડેટા એકત્રિત અને પ્રક્રિયા કરવો જોઈએ. |
| હેતુ મર્યાદા | વ્યક્તિગત માહિતી ફક્ત ચોક્કસ, સ્પષ્ટ અને વાજબી હેતુઓ માટે જ એકત્રિત કરી શકાય છે. |
| ડેટા મિનિમાઇઝેશન | ફક્ત જરૂરી વ્યક્તિગત ડેટા એકત્રિત અને જાળવી રાખવો જોઈએ |
| પારદર્શિતા | સંસ્થાઓએ ડેટા સંગ્રહના હેતુઓ અને ઉપયોગ વિશે સ્પષ્ટ રીતે વાતચીત કરવી જોઈએ. |
| સુરક્ષા | ડેટાના ભંગ અને દુરુપયોગથી રક્ષણ માટે મજબૂત પગલાં અમલમાં મૂકવા જોઈએ. |
| જવાબદારી | સંસ્થાઓ ડેટા સુરક્ષા જવાબદારીઓનું પાલન કરવા માટે જવાબદાર છે |
| ડેટા વિષયોના અધિકારો | વ્યક્તિઓને તેમના વ્યક્તિગત ડેટાને ઍક્સેસ કરવા, સુધારવા અને કાઢી નાખવાના અધિકારોની ખાતરી આપવામાં આવે છે. |
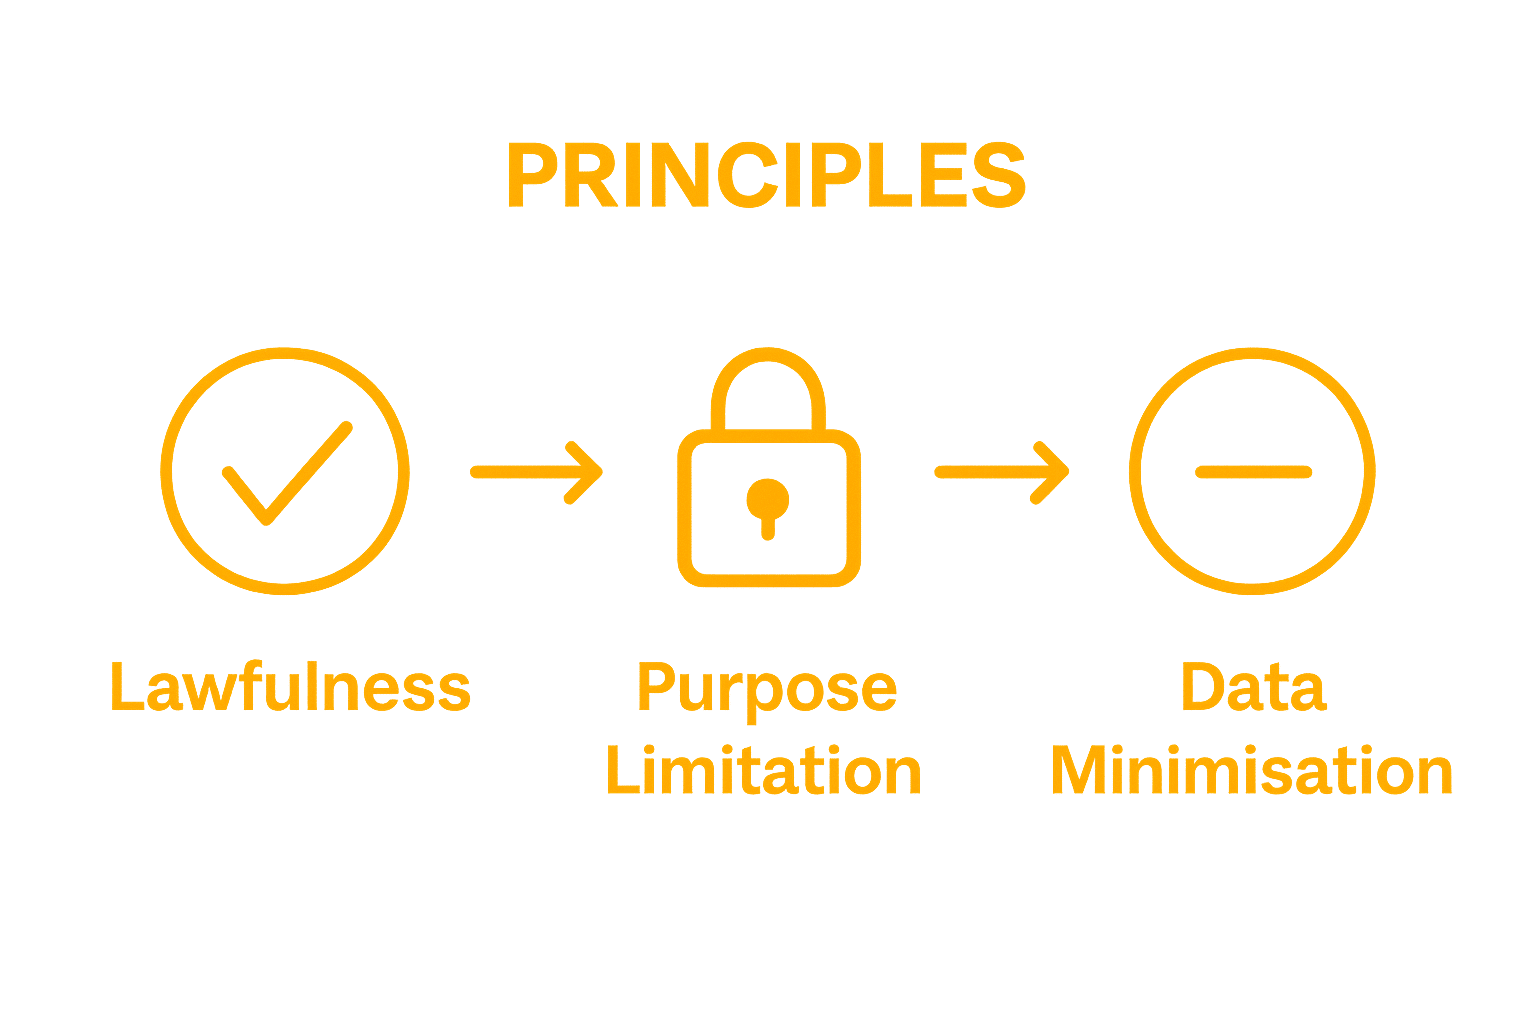
ડેટા સુરક્ષાના મુખ્ય સિદ્ધાંતોમાં શામેલ છે:
- કાયદેસરતા: ડેટા કાયદેસર અને ન્યાયી માધ્યમથી એકત્રિત અને પ્રક્રિયા થવો જોઈએ.
- હેતુ મર્યાદા: વ્યક્તિગત માહિતી ફક્ત ચોક્કસ, સ્પષ્ટ અને વાજબી હેતુઓ માટે જ એકત્રિત કરી શકાય છે.
- ડેટા મિનિમાઇઝેશન: ફક્ત જરૂરી વ્યક્તિગત ડેટા એકત્રિત અને જાળવી રાખવો જોઈએ
અવકાશ અને એપ્લિકેશન
સામાન્ય ડેટા સુરક્ષા કાયદો વ્યવસાયો, સરકારી સંસ્થાઓ, બિન-લાભકારી સંસ્થાઓ અને વ્યક્તિગત માહિતીનું સંચાલન કરતી કોઈપણ એન્ટિટીને આવરી લેતા બહુવિધ ક્ષેત્રોમાં વ્યાપકપણે લાગુ પડે છે. આ વિસ્તૃત કવરેજ વ્યક્તિઓ માટે તેમના ડેટા પર પ્રક્રિયા કરવામાં આવી રહી છે તે સંદર્ભને ધ્યાનમાં લીધા વિના વ્યાપક સુરક્ષા સુનિશ્ચિત કરે છે.
કાયદો સંસ્થાઓ માટે સ્પષ્ટ માર્ગદર્શિકા સ્થાપિત કરે છે:
- ડેટા સંગ્રહ માટે સ્પષ્ટ સંમતિ મેળવવી
- ડેટા ભંગ અટકાવવા માટે મજબૂત સુરક્ષા પગલાં અમલમાં મૂકવા
- વ્યક્તિઓને તેમની વ્યક્તિગત માહિતી ઍક્સેસ કરવા, સુધારવા અને કાઢી નાખવાના અધિકારો પૂરા પાડવા
એક પ્રમાણિત માળખું બનાવીને, સામાન્ય ડેટા સુરક્ષા કાયદાનો ઉદ્દેશ્ય વ્યક્તિઓ અને સંસ્થાઓ વચ્ચે વિશ્વાસ બનાવવાનો છે, મૂળભૂત ગોપનીયતા અધિકારોનું રક્ષણ કરતી વખતે જવાબદાર ડેટા મેનેજમેન્ટ પ્રથાઓને પ્રોત્સાહન આપવાનો છે. આ કાનૂની અભિગમ આપણા ડિજિટલ યુગમાં વ્યક્તિગત ડેટાના વધતા મહત્વને ઓળખે છે અને વ્યક્તિગત ગોપનીયતા સુરક્ષા સાથે તકનીકી નવીનતાને સંતુલિત કરવાનો પ્રયાસ કરે છે.
સામાન્ય ડેટા સુરક્ષા કાયદો તમારા માટે શા માટે મહત્વપૂર્ણ છે?
ડિજિટલ દુનિયામાં જ્યાં વ્યક્તિગત માહિતી સતત એકત્રિત, પ્રક્રિયા અને શેર કરવામાં આવી રહી છે, ત્યાં સામાન્ય ડેટા સુરક્ષા કાયદો ખૂબ જ મહત્વપૂર્ણ બની ગયો છે. વ્યક્તિઓ માટે, આ કાનૂની માળખાના મહત્વને સમજવાનો અર્થ એ છે કે મૂળભૂત અધિકારોનું રક્ષણ કરવું, વ્યક્તિગત ગોપનીયતા જાળવવી અને સંવેદનશીલ માહિતીના સંભવિત દુરુપયોગને અટકાવવો.
વ્યક્તિગત ગોપનીયતા અને નિયંત્રણ
આજના એકબીજા સાથે જોડાયેલા ડિજિટલ ઇકોસિસ્ટમમાં, તમારો વ્યક્તિગત ડેટા એક મૂલ્યવાન સંપત્તિનું પ્રતિનિધિત્વ કરે છે જે સંસ્થાઓ દ્વારા સરળતાથી એકત્રિત અને મુદ્રીકૃત કરી શકાય છે. ડેટા સુરક્ષા કાયદો તમને આવશ્યક અધિકારો સાથે સશક્ત બનાવે છે , જે તમને તમારી વ્યક્તિગત માહિતીનો ઉપયોગ, સંગ્રહ અને શેર કેવી રીતે થાય છે તેના પર વધુ નિયંત્રણ આપે છે.
મુખ્ય વ્યક્તિગત સુરક્ષામાં શામેલ છે:
- તમારા વિશે કયો ડેટા એકત્રિત કરવામાં આવી રહ્યો છે તે જાણવાનો અધિકાર
- તમારી વ્યક્તિગત માહિતી કાઢી નાખવાની વિનંતી કરવાની ક્ષમતા
- અનધિકૃત ડેટા શેરિંગ અને પ્રોસેસિંગ સામે રક્ષણ
નાણાકીય અને સુરક્ષા અસરો
ડેટા સુરક્ષા કાયદા ફક્ત ગોપનીયતા વિશે જ નથી, પરંતુ સંભવિત નાણાકીય નુકસાન અને સુરક્ષા જોખમોને રોકવા વિશે પણ છે. મજબૂત ડેટા સુરક્ષા પગલાં લાગુ કરવામાં નિષ્ફળ રહેતી સંસ્થાઓને નોંધપાત્ર નાણાકીય દંડનો સામનો કરવો પડી શકે છે, જે તેમને ડેટા મેનેજમેન્ટ અને સુરક્ષાના ઉચ્ચ ધોરણો જાળવવા માટે પ્રોત્સાહિત કરે છે.
અપૂરતી ડેટા સુરક્ષાના સંભવિત જોખમોમાં શામેલ છે:
- ઓળખની ચોરી
- નાણાકીય છેતરપિંડી
- અનધિકૃત ટ્રેકિંગ અને પ્રોફાઇલિંગ
- લક્ષિત માર્કેટિંગ માટે વ્યક્તિગત માહિતીનો સંભવિત દુરુપયોગ
ડિજિટલ અધિકારો અને નૈતિક વિચારણાઓ
તાત્કાલિક વ્યક્તિગત સુરક્ષા ઉપરાંત, સામાન્ય ડેટા સુરક્ષા કાયદો ડિજિટલ યુગમાં વ્યક્તિગત અધિકારોનું રક્ષણ કરવા માટે એક વ્યાપક પ્રતિબદ્ધતા રજૂ કરે છે. આ નિયમો ખાતરી કરે છે કે તકનીકી પ્રગતિ વ્યક્તિગત ગોપનીયતા અને સ્વાયત્તતાના ભોગે ન આવે. સ્પષ્ટ માર્ગદર્શિકા અને જવાબદારી પદ્ધતિઓ સ્થાપિત કરીને, ડેટા સુરક્ષા કાયદા વધુ પારદર્શક અને વિશ્વસનીય ડિજિટલ વાતાવરણ બનાવે છે જ્યાં વ્યક્તિઓ તેમની વ્યક્તિગત માહિતી પર નિયંત્રણ જાળવી રાખીને વિશ્વાસપૂર્વક ડિજિટલ સેવાઓ સાથે જોડાઈ શકે છે.
આખરે, સામાન્ય ડેટા સુરક્ષા કાયદાને સમજવું અને તેનું મૂલ્યાંકન કરવું એ વધુને વધુ જટિલ ડિજિટલ લેન્ડસ્કેપમાં ગોપનીયતાના તમારા મૂળભૂત અધિકારને માન્યતા આપવા વિશે છે.
સામાન્ય ડેટા સુરક્ષા કાયદો વ્યક્તિગત ડેટાનું રક્ષણ કેવી રીતે કરે છે
સામાન્ય ડેટા સુરક્ષા કાયદો વ્યક્તિઓની ડિજિટલ ઓળખને સુરક્ષિત રાખવા અને અનધિકૃત ડેટા ઉપયોગને રોકવા માટે માળખાગત પદ્ધતિઓ દ્વારા વ્યક્તિગત માહિતીના રક્ષણ માટે એક વ્યાપક માળખું સ્થાપિત કરે છે. આ કાયદો મજબૂત રક્ષણાત્મક વ્યૂહરચનાઓ બનાવે છે જે ડેટા સુરક્ષા અને વ્યક્તિગત ગોપનીયતાના બહુવિધ પરિમાણોને સંબોધિત કરે છે.
ડેટા સંગ્રહ અને સંમતિ પદ્ધતિઓ
માહિતી સુરક્ષાના પાયાના સિદ્ધાંત તરીકે જાણકાર સંમતિનો ઉપયોગ થાય છે. સંસ્થાઓ વ્યક્તિગત માહિતી એકત્રિત કરતા પહેલા અથવા પ્રક્રિયા કરતા પહેલા સ્પષ્ટ, સ્પષ્ટ પરવાનગી મેળવવા માટે કાયદેસર રીતે બંધાયેલી છે. આનો અર્થ એ છે કે વ્યક્તિઓએ કયો ડેટા એકત્રિત કરવામાં આવી રહ્યો છે, તે શા માટે એકત્રિત કરવામાં આવી રહ્યો છે અને તેનો ઉપયોગ કેવી રીતે કરવામાં આવશે તેની સંપૂર્ણ જાણકારી હોવી જોઈએ.
મુખ્ય સંમતિ આવશ્યકતાઓમાં શામેલ છે:
- ડેટા સંગ્રહ હેતુઓ વિશે સ્પષ્ટ અને પારદર્શક વાતચીત
- વ્યક્તિઓને કોઈપણ સમયે સંમતિ પાછી ખેંચવાનો વિકલ્પ પૂરો પાડવો
- ખાતરી કરવી કે સંમતિ બળજબરી અથવા છુપી શરતો વિના મુક્તપણે આપવામાં આવે છે
સુરક્ષા અને પ્રક્રિયા સલામતીનાં પગલાં
ડેટા સુરક્ષા કાયદામાં વ્યક્તિગત માહિતીનું સંચાલન કરતી સંસ્થાઓ માટે કડક સુરક્ષા પ્રોટોકોલ ફરજિયાત છે. અનધિકૃત ઍક્સેસ, ડેટા ભંગ અને સંવેદનશીલ માહિતીના સંભવિત દુરુપયોગને રોકવા માટે તકનીકી અને સંગઠનાત્મક પગલાં અમલમાં મૂકવા જોઈએ.
મહત્વપૂર્ણ સુરક્ષા પગલાંમાં શામેલ છે:
- સંગ્રહ અને ટ્રાન્સમિશન દરમિયાન વ્યક્તિગત ડેટાનું એન્ક્રિપ્શન
- નિયમિત સુરક્ષા ઓડિટ અને નબળાઈ આકારણીઓ
- અધિકૃત કર્મચારીઓને ડેટા એક્સપોઝરને મર્યાદિત કરવા માટે કડક ઍક્સેસ નિયંત્રણો
ડેટા વિષયોના અધિકારો
કાનૂની માળખું વ્યક્તિઓને તેમના વ્યક્તિગત ડેટા અંગે વ્યાપક અધિકારો સાથે સશક્ત બનાવે છે. આ અધિકારો ખાતરી કરે છે કે લોકો તેમની ડિજિટલ ઓળખ પર નોંધપાત્ર નિયંત્રણ જાળવી શકે છે અને તેમની ગોપનીયતાને સુરક્ષિત રાખવા માટે સક્રિય પગલાં લઈ શકે છે.
વ્યક્તિઓને ચોક્કસ સુરક્ષાની ખાતરી આપવામાં આવે છે, જેમાં નીચેનાનો સમાવેશ થાય છે:
- સંસ્થાઓ દ્વારા રાખવામાં આવેલા વ્યક્તિગત ડેટાને ઍક્સેસ કરવાનો અધિકાર
- ખોટી માહિતી સુધારવાની વિનંતી કરવાનો અધિકાર
- ચોક્કસ પરિસ્થિતિઓમાં વ્યક્તિગત ડેટા કાઢી નાખવાની માંગ કરવાનો અધિકાર
આ વ્યાપક રક્ષણાત્મક પદ્ધતિઓ સ્થાપિત કરીને, સામાન્ય ડેટા સુરક્ષા કાયદો એક મજબૂત ઇકોસિસ્ટમ બનાવે છે જે વ્યક્તિગત ગોપનીયતાને પ્રાથમિકતા આપે છે, પારદર્શિતાને પ્રોત્સાહન આપે છે અને જવાબદાર ડેટા વ્યવસ્થાપન માટે સંસ્થાઓને જવાબદાર બનાવે છે.
સામાન્ય ડેટા સુરક્ષા કાયદાના મુખ્ય સિદ્ધાંતો અને ખ્યાલો
સામાન્ય ડેટા સુરક્ષા કાયદો વ્યક્તિગત માહિતીના જવાબદાર અને નૈતિક સંચાલનને સુનિશ્ચિત કરવા માટે રચાયેલ મૂળભૂત સિદ્ધાંતોનો એક વ્યાપક સમૂહ સ્થાપિત કરે છે. આ સિદ્ધાંતો ડેટા મેનેજમેન્ટ માટે એક માળખાગત અભિગમ બનાવે છે જે વ્યક્તિગત અધિકારો અને સંગઠનાત્મક જવાબદારીને પ્રાથમિકતા આપે છે.
મૂળભૂત કાનૂની સિદ્ધાંતો
કાયદેસરતા, ન્યાયીપણા અને પારદર્શિતા ડેટા સુરક્ષા નિયમોના પાયાના પથ્થરો છે. આ સિદ્ધાંતો આદેશ આપે છે કે સંસ્થાઓએ ડેટા ઉપયોગ વિશે સ્પષ્ટ અને પ્રામાણિક વાતચીત સાથે, કાયદેસર માધ્યમો દ્વારા વ્યક્તિગત ડેટા પર પ્રક્રિયા કરવી જોઈએ. ડેટા ન્યૂનતમકરણ એ બીજો મહત્વપૂર્ણ ખ્યાલ છે, જેમાં સંસ્થાઓને ફક્ત તેમના નિર્દિષ્ટ હેતુ સાથે સીધી રીતે સંબંધિત જરૂરી માહિતી એકત્રિત કરવાની જરૂર છે.
મુખ્ય પાયાના સિદ્ધાંતોમાં શામેલ છે:
- ફક્ત કાયદેસર અને સ્પષ્ટ રીતે વ્યાખ્યાયિત હેતુઓ માટે ડેટાની પ્રક્રિયા કરવી
- ખાતરી કરવી કે ડેટા સંગ્રહ પારદર્શક અને વ્યક્તિઓ દ્વારા સમજી શકાય તેવો છે
- ડેટા સંગ્રહને ફક્ત જરૂરી સુધી મર્યાદિત રાખવો
ડેટા વિષયના અધિકારો અને સુરક્ષા
કાનૂની માળખું વ્યક્તિઓ માટે વ્યાપક અધિકારો સ્થાપિત કરે છે, તેમને નિષ્ક્રિય વિષયોથી તેમની વ્યક્તિગત માહિતીના સક્રિય સંચાલકોમાં રૂપાંતરિત કરે છે. આ અધિકારો લોકોને વિવિધ સંદર્ભોમાં તેમની ડિજિટલ ઓળખને સમજવા, નિયંત્રિત કરવા અને સુરક્ષિત કરવા માટે સશક્ત બનાવે છે.
મહત્વપૂર્ણ વ્યક્તિગત સુરક્ષામાં શામેલ છે:
- સંસ્થાઓ દ્વારા રાખવામાં આવેલા વ્યક્તિગત ડેટાને ઍક્સેસ કરવાનો અધિકાર
- ખોટી માહિતીના તાત્કાલિક સુધારાની વિનંતી કરવાનો અધિકાર
- વ્યક્તિગત ડેટાને સંપૂર્ણપણે કાઢી નાખવાની માંગ કરવાનો અધિકાર
સંસ્થાકીય જવાબદારી અને પાલન
સામાન્ય ડેટા સુરક્ષા કાયદો સંસ્થાઓ પર ડેટા સુરક્ષા માટે મજબૂત પદ્ધતિઓ લાગુ કરવાની મહત્વપૂર્ણ જવાબદારી મૂકે છે. આમાં વ્યાપક આંતરિક નીતિઓ વિકસાવવા, નિયમિત સુરક્ષા મૂલ્યાંકન કરવા અને ડેટા પ્રોસેસિંગ પ્રવૃત્તિઓના વિગતવાર દસ્તાવેજીકરણ જાળવવાનો સમાવેશ થાય છે.
સંસ્થાઓએ દર્શાવવું આવશ્યક છે:
- સ્પષ્ટ ડેટા સુરક્ષા નીતિઓ અને પ્રક્રિયાઓ
- ડેટા સુરક્ષા જોખમોને ઓળખવા અને ઘટાડવા માટે વ્યવસ્થિત અભિગમ
- ડેટા મેનેજમેન્ટ પ્રથાઓમાં સતત સુધારા માટે પ્રતિબદ્ધતા
આ સિદ્ધાંતો સ્થાપિત કરીને, સામાન્ય ડેટા સુરક્ષા કાયદો એક સંતુલિત ઇકોસિસ્ટમ બનાવે છે જે વ્યક્તિગત ગોપનીયતાનો આદર કરે છે અને સાથે સાથે સંસ્થાઓને જવાબદાર ડેટા મેનેજમેન્ટ માટે સ્પષ્ટ માર્ગદર્શિકા પણ પ્રદાન કરે છે.
સામાન્ય ડેટા સુરક્ષા કાયદાના વાસ્તવિક-વિશ્વના ઉપયોગો
સામાન્ય ડેટા સુરક્ષા કાયદો સૈદ્ધાંતિક ગોપનીયતા સિદ્ધાંતોને વિવિધ ક્ષેત્રોમાં વ્યવહારુ પરિસ્થિતિઓમાં રૂપાંતરિત કરે છે, જે જટિલ ડિજિટલ વાતાવરણમાં વ્યક્તિગત અધિકારોનું રક્ષણ અને ડેટા મેનેજમેન્ટને નિયંત્રિત કરવામાં તેની મહત્વપૂર્ણ ભૂમિકા દર્શાવે છે. આ એપ્લિકેશનો રોજિંદા સંદર્ભોમાં કાનૂની માળખા કેવી રીતે વ્યક્તિગત માહિતીનું રક્ષણ કરે છે તેના મૂર્ત ઉદાહરણો પ્રદાન કરે છે.
આરોગ્યસંભાળ અને વ્યક્તિગત માહિતી
તબીબી સંસ્થાઓ અને આરોગ્યસંભાળ પ્રદાતાઓ એક મહત્વપૂર્ણ ક્ષેત્રનું પ્રતિનિધિત્વ કરે છે જ્યાં ડેટા સુરક્ષા કાયદો મહત્વપૂર્ણ ભૂમિકા ભજવે છે. દર્દીના રેકોર્ડમાં અત્યંત સંવેદનશીલ વ્યક્તિગત માહિતી હોય છે જેને કડક સુરક્ષા અને નિયંત્રિત ઍક્સેસની જરૂર હોય છે. હોસ્પિટલો અને તબીબી પ્રેક્ટિસે દર્દીનો ડેટા ગુપ્ત રહે અને ફક્ત સ્પષ્ટ સંમતિથી અથવા કાયદેસર તબીબી હેતુઓ માટે જ શેર કરવામાં આવે તે સુનિશ્ચિત કરવા માટે મજબૂત પદ્ધતિઓ અમલમાં મૂકવી જોઈએ.
મુખ્ય આરોગ્યસંભાળ ડેટા સુરક્ષા આવશ્યકતાઓમાં શામેલ છે:
- ઇલેક્ટ્રોનિક તબીબી રેકોર્ડ્સ સુરક્ષિત કરવા
- દર્દીની માહિતીની ઍક્સેસને પ્રતિબંધિત કરવી
- ડેટા પ્રોસેસિંગ માટે સ્પષ્ટ સંમતિ મેળવવી
રોજગાર અને વ્યાવસાયિક સંદર્ભો
કાર્યસ્થળનું વાતાવરણ ડેટા સુરક્ષા સિદ્ધાંતોના અમલીકરણ માટે બીજું એક મહત્વપૂર્ણ ક્ષેત્ર છે. નોકરીદાતાઓએ કર્મચારીઓની વ્યક્તિગત માહિતીનું કાળજીપૂર્વક સંચાલન કરવું જોઈએ, સંસ્થાકીય જરૂરિયાતોને વ્યક્તિગત ગોપનીયતા અધિકારો સાથે સંતુલિત કરવી જોઈએ. આમાં ભરતી ડેટા, કામગીરી રેકોર્ડ અને વ્યક્તિગત સંપર્ક માહિતીને કડક ગુપ્તતા અને પારદર્શિતા સાથે હેન્ડલ કરવાનો સમાવેશ થાય છે.
વ્યાવસાયિક ડેટા સુરક્ષા પ્રથાઓમાં શામેલ છે:
- ભરતી દરમિયાન કર્મચારીની વ્યક્તિગત માહિતીનું રક્ષણ કરવું
- કર્મચારીઓના રેકોર્ડ અને કામગીરી મૂલ્યાંકન સુરક્ષિત કરવા
- પારદર્શક ડેટા સંગ્રહ નીતિઓનો અમલ
ડિજિટલ સેવાઓ અને ઓનલાઇન પ્લેટફોર્મ
ઇન્ટરનેટ-આધારિત સેવાઓ અને ડિજિટલ પ્લેટફોર્મ્સ સૌથી જટિલ ડેટા સુરક્ષા પડકારોનો સામનો કરે છે. ઓનલાઈન વ્યવસાયોએ વપરાશકર્તા ડેટા એકત્રિત કરવા, સંગ્રહિત કરવા અને પ્રક્રિયા કરવા માટે જટિલ આવશ્યકતાઓને પૂર્ણ કરવી આવશ્યક છે . આમાં વપરાશકર્તા નોંધણીઓનું સંચાલન કરવું, વપરાશકર્તા ક્રિયાપ્રતિક્રિયાઓને ટ્રેક કરવી અને સંભવિત ભંગ અથવા અનધિકૃત ઍક્સેસથી વ્યક્તિગત માહિતીનું રક્ષણ કરવું શામેલ છે.
ડિજિટલ પ્લેટફોર્મ્સે મહત્વપૂર્ણ ડેટા સુરક્ષા બાબતોને સંબોધિત કરવી જોઈએ જેમ કે:
- પારદર્શક વપરાશકર્તા સંમતિ પદ્ધતિઓનો અમલ કરવો
- સ્પષ્ટ ગોપનીયતા નીતિ દસ્તાવેજો પૂરા પાડવા
- વ્યક્તિગત ડેટા શેરિંગ પર વપરાશકર્તા નિયંત્રણ સક્ષમ બનાવવું
આ વાસ્તવિક દુનિયાની એપ્લિકેશનો દ્વારા, સામાન્ય ડેટા સુરક્ષા કાયદો એક સંતુલિત ઇકોસિસ્ટમ બનાવવામાં તેની આવશ્યક ભૂમિકા દર્શાવે છે જે વ્યક્તિગત ગોપનીયતાનો આદર કરે છે અને સાથે સાથે જવાબદાર તકનીકી નવીનતાને સક્ષમ બનાવે છે.
આ કોષ્ટક વાસ્તવિક દુનિયાના ક્ષેત્રોની રૂપરેખા આપે છે જ્યાં સામાન્ય ડેટા સુરક્ષા કાયદો લાગુ કરવામાં આવે છે, સાથે સાથે લેખમાં ચર્ચા કરાયેલ દરેક ક્ષેત્ર સાથે સંબંધિત ચોક્કસ ડેટા સુરક્ષા પ્રથાઓ પણ દર્શાવે છે.
| સેક્ટર | ડેટા પ્રોટેક્શન ફોકસ | મુખ્ય વ્યવહાર |
|---|---|---|
| સ્વાસ્થ્ય કાળજી | સંવેદનશીલ દર્દી માહિતીનું રક્ષણ | રેકોર્ડ સુરક્ષિત કરવા, પ્રતિબંધિત ઍક્સેસ, શેરિંગ માટે સંમતિ |
| રોજગાર | કર્મચારી ડેટા ગુપ્તતા | ભરતી ડેટાનું રક્ષણ, રેકોર્ડ સુરક્ષિત કરવા |
| ડિજિટલ સેવાઓ અને પ્લેટફોર્મ્સ | વપરાશકર્તા ડેટા ગોપનીયતા અને માહિતી શેરિંગ પર નિયંત્રણ | સંમતિ પદ્ધતિઓ, ગોપનીયતા નીતિઓ, વપરાશકર્તા નિયંત્રણો |
વ્યક્તિગત કાનૂની સહાય સાથે તમારા ડેટા સુરક્ષા પર નિયંત્રણ રાખો
શું તમે નેધરલેન્ડ્સમાં તમારી સંસ્થા વ્યક્તિગત ડેટા કેવી રીતે એકત્રિત કરે છે, પ્રક્રિયા કરે છે અથવા સુરક્ષિત કરે છે તે અંગે અનિશ્ચિતતા અનુભવો છો? જનરલ ડેટા પ્રોટેક્શન કાયદા હેઠળ જવાબદારીઓનું સંચાલન તણાવપૂર્ણ હોઈ શકે છે. લેખમાં સંમતિ , પારદર્શિતા અને સંવેદનશીલ માહિતીને સુરક્ષિત રાખવાની તમારી જવાબદારીના મહત્વ પર પ્રકાશ પાડવામાં આવ્યો છે. ઘણી વ્યક્તિઓ અને કંપનીઓને આ જરૂરિયાતો ભારે લાગે છે, ખાસ કરીને જ્યારે તકનીકી ભાષા અથવા દંડ અથવા વિશ્વાસ ગુમાવવા જેવી એક ભૂલના પરિણામોનો સામનો કરવો પડે છે.
સાથે Law & More, તમારે એકલા ડેટા સુરક્ષા પડકારોનો સામનો કરવાની જરૂર નથી. અમારી અનુભવી ટીમ ડચ અને યુરોપિયન ગોપનીયતા કાયદાની દરેક સૂક્ષ્મતાને સમજે છે અને તમારા વ્યવસાય અને વ્યક્તિગત હિતોનું રક્ષણ કરવા માટે સ્પષ્ટ, અનુરૂપ કાનૂની ઉકેલો પ્રદાન કરે છે. તમારી માનસિક શાંતિ સુરક્ષિત કરો અને કાનૂની ધોરણોને વિશ્વાસપૂર્વક પૂર્ણ કરો. તમારી પરિસ્થિતિ વિશે અમને કહો. અમે તમને એક કાર્યકારી દિવસમાં તમારા વિકલ્પો જણાવીશું. પાલન અને ગોપનીયતા સુરક્ષા તરફ હવે આગળનું પગલું ભરો.
વારંવાર પૂછાતા પ્રશ્નો
સામાન્ય ડેટા સુરક્ષા કાયદો શું છે?
જનરલ ડેટા પ્રોટેક્શન લો એ એક કાનૂની માળખું છે જે વ્યક્તિગત માહિતીને સુરક્ષિત રાખવા અને સંસ્થાઓ વ્યક્તિગત ડેટા કેવી રીતે એકત્રિત કરે છે, પ્રક્રિયા કરે છે, સંગ્રહ કરે છે અને તેનું સંચાલન કરે છે તેનું નિયમન કરવા માટે રચાયેલ છે, જે મુખ્યત્વે જનરલ ડેટા પ્રોટેક્શન રેગ્યુલેશન (GDPR) દ્વારા સંચાલિત છે.
સામાન્ય ડેટા સુરક્ષા કાયદો શા માટે મહત્વપૂર્ણ છે?
આ કાયદો મહત્વપૂર્ણ છે કારણ કે તે વ્યક્તિઓને તેમના વ્યક્તિગત ડેટા પર અધિકારો ધરાવતા સશક્ત બનાવે છે, તેમની ગોપનીયતાનું રક્ષણ કરે છે અને સંવેદનશીલ માહિતીના સંભવિત દુરુપયોગને અટકાવે છે, સાથે સાથે સંસ્થાઓને તેમની ડેટા મેનેજમેન્ટ પ્રથાઓ માટે જવાબદાર બનાવે છે.
સામાન્ય ડેટા સુરક્ષા કાયદા હેઠળ વ્યક્તિઓને કયા અધિકારો છે?
વ્યક્તિઓને તેમના વ્યક્તિગત ડેટાની ઍક્સેસ, ખોટી માહિતી સુધારવાની વિનંતી કરવાની ક્ષમતા અને ચોક્કસ પરિસ્થિતિઓમાં તેમના વ્યક્તિગત ડેટાને કાઢી નાખવાની માંગ કરવાનો અધિકાર જેવા અધિકારો છે.
સંસ્થાઓ સામાન્ય ડેટા સુરક્ષા કાયદાનું પાલન કેવી રીતે સુનિશ્ચિત કરે છે?
સંસ્થાઓ મજબૂત ડેટા સુરક્ષા નીતિઓ લાગુ કરીને, ડેટા પ્રોસેસિંગ પ્રવૃત્તિઓના દસ્તાવેજીકરણ જાળવી રાખીને, નિયમિત સુરક્ષા મૂલ્યાંકન કરીને અને વ્યક્તિગત માહિતી એકત્રિત કરતા પહેલા સ્પષ્ટ સંમતિ મેળવીને પાલન સુનિશ્ચિત કરે છે.
કેવી રીતે Law & More આમાં તમને મદદ કરી શકે છે તે અમારા પર સમજાવાયેલ છે આઇટી વકીલ પાનું.